Analyse großer Mengen öffentlich zugänglicher Informationen.
Unterstützung bei der Identifizierung von Sicherheitslücken.
Einfachere Erstellung von Inhalten in verschiedenen Sprachen.
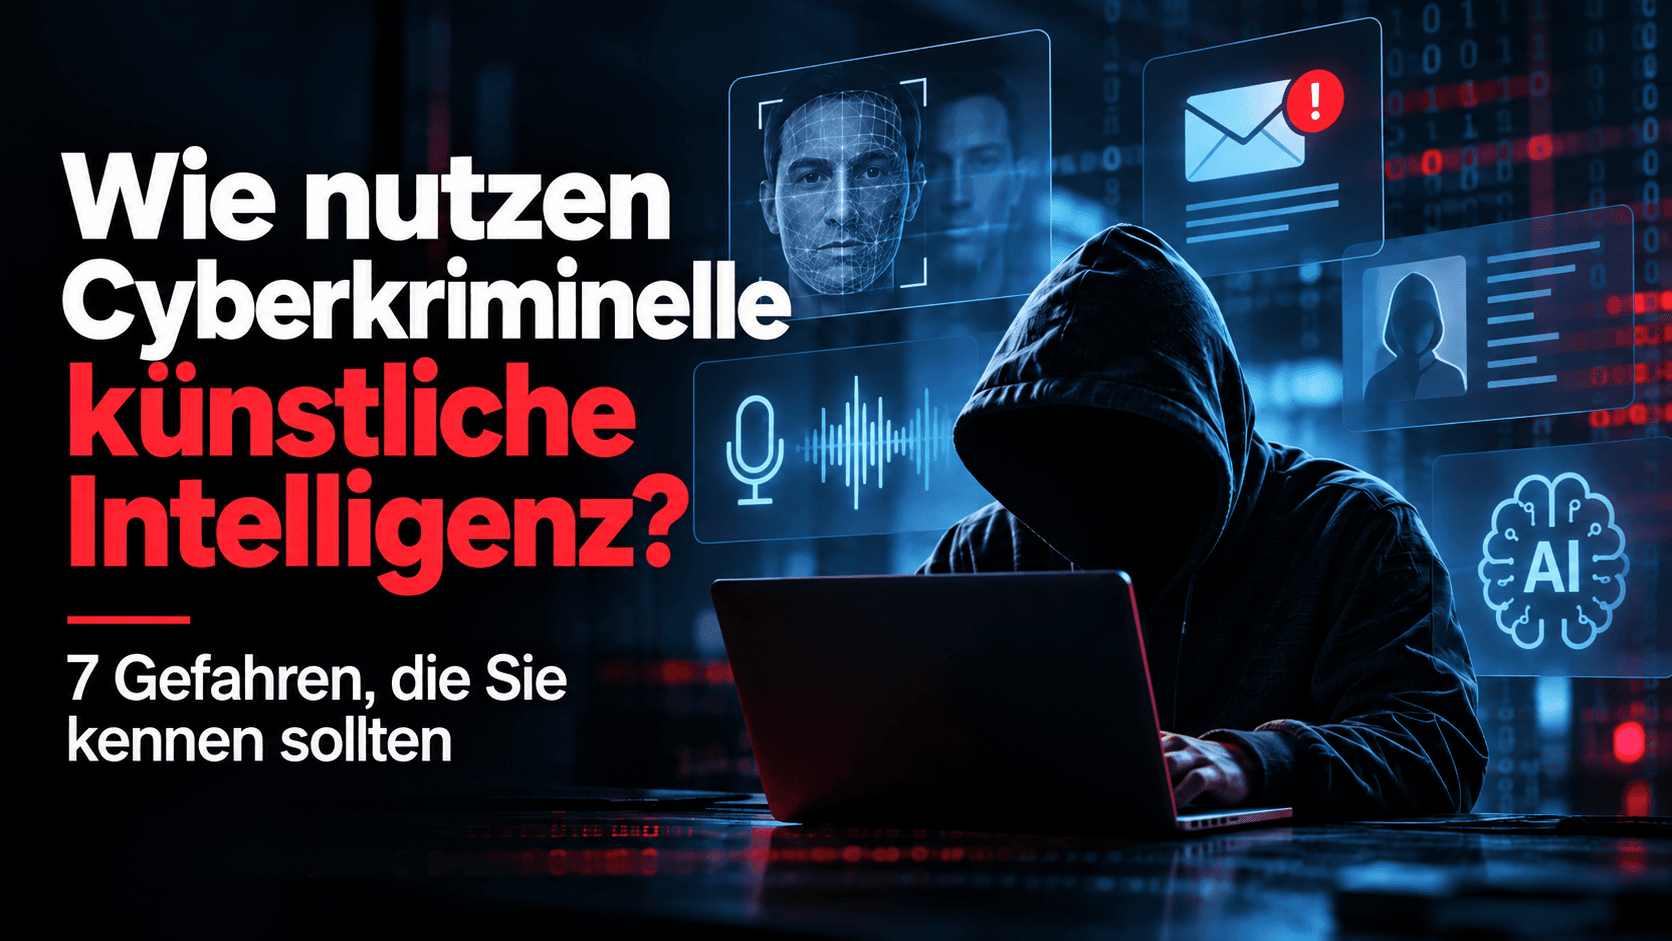
Dabei ist wichtig zu verstehen, dass KI nicht automatisch vollständig autonome Cyberangriffe ermöglicht. In vielen Fällen dient sie weiterhin als Werkzeug, das menschliche Angreifer unterstützt.
Das britische National Cyber Security Centre (NCSC) weist darauf hin, dass künstliche Intelligenz die Wirksamkeit bestehender Angriffsmethoden erhöhen und gleichzeitig deren Durchführung in größerem Umfang ermöglichen kann.
1. Phishing mit künstlicher Intelligenz
Phishing gehört zu den am weitesten verbreiteten Methoden der Cyberkriminalität. Dabei geben sich Angreifer als vertrauenswürdige Unternehmen, Institutionen oder Personen aus, um sensible Daten, Zugangsdaten oder Geld zu stehlen.
Künstliche Intelligenz macht solche Nachrichten zunehmend schwieriger zu erkennen.
Cyberkriminelle nutzen große Sprachmodelle, um sprachlich korrekte E-Mails, professionelle Mitteilungen und personalisierte Nachrichten zu erstellen.
Beispiel: Ein Mitarbeiter erhält eine Nachricht, die wie eine offizielle Mitteilung der IT-Abteilung aussieht. Der Absender fordert ihn auf, seine Zugangsdaten dringend zu bestätigen. Die Nachricht ist sprachlich einwandfrei, verwendet passende Fachbegriffe und bezieht sich auf tatsächliche Unternehmensprozesse.
Die größte Gefahr besteht darin, dass fehlerfreie Rechtschreibung und professionelle Formulierungen längst kein verlässlicher Hinweis mehr auf die Echtheit einer Nachricht sind.
2. Stimmenklonen und Telefonbetrug
Eine besonders besorgniserregende Anwendung von KI ist die Möglichkeit, synthetische Stimmen zu erzeugen, die den Stimmen realer Menschen täuschend ähnlich klingen.
Diese Technologie kann missbraucht werden, um sich als Familienmitglied, Kollege, Vorgesetzter oder Vertreter einer Institution auszugeben.
Beispiel: Ein Mitarbeiter der Finanzabteilung erhält einen Anruf von einer Person, deren Stimme der des Geschäftsführers ähnelt. Der Anrufer erklärt, dass eine dringende Zahlung sofort durchgeführt werden müsse.
Tatsächlich könnte es sich um einen Betrüger handeln, der eine mithilfe künstlicher Intelligenz generierte Stimme verwendet.
Solche Angriffe werden häufig als Voice Phishing oder Vishing bezeichnet. Der Einsatz von KI kann ihre Glaubwürdigkeit zusätzlich erhöhen.
Deshalb sollte selbst eine vertraute Stimme niemals die einzige Grundlage für die Freigabe von Überweisungen oder die Weitergabe vertraulicher Informationen sein.
3. Deepfakes – manipulierte Videos und Aufnahmen
Deepfake bezeichnet Technologien, mit denen Audio- und Videoinhalte künstlich erzeugt oder so verändert werden können, dass sie authentisch erscheinen.
Cyberkriminelle verwenden Deepfakes unter anderem, um sich als bekannte Persönlichkeiten, Führungskräfte oder Vertreter vertrauenswürdiger Organisationen auszugeben.
Mögliche Anwendungen sind:
Gefälschte Aussagen prominenter Personen zur Bewerbung betrügerischer Investitionen.
Identitätsbetrug durch manipulierte Videokonferenzen.
Erstellung von Inhalten, die Druck oder Angst erzeugen sollen.
Verbreitung falscher Informationen und gezielter Desinformation.
Im Juli 2026 warnte das FBI beispielsweise vor Betrügern, die KI-generierte Videos nutzten, um sich als Vertreter amerikanischer Behörden auszugeben und Opfer auf gefälschte Websites zu locken.
Besonders problematisch ist die kontinuierlich steigende Qualität solcher Inhalte. Manipulationen lassen sich nicht immer allein anhand des äußeren Erscheinungsbildes einer Aufnahme erkennen.
4. Automatisierte Informationssammlung über potenzielle Opfer
Cyberkriminelle können künstliche Intelligenz bereits bei der Vorbereitung eines Angriffs einsetzen.
KI-Tools unterstützen die Analyse öffentlicher beruflicher Profile, Unternehmensinformationen, Social-Media-Beiträge und öffentlich zugänglicher Websites.
Mithilfe solcher Informationen lassen sich Betrugsversuche gezielter auf bestimmte Personen oder Organisationen zuschneiden.
Ein Angreifer kann beispielsweise herausfinden, wer für die Finanzen verantwortlich ist, welche Technologien ein Unternehmen verwendet oder wie dessen Organisationsstruktur aufgebaut ist.
Die Gefahr liegt dabei nicht unbedingt in einer einzelnen öffentlich zugänglichen Information. Problematisch wird es, wenn zahlreiche scheinbar harmlose Daten zu einem überzeugenden Betrugsszenario kombiniert werden.
Ein bewusster Umgang mit öffentlich geteilten Informationen wird deshalb zu einem immer wichtigeren Bestandteil der Cybersicherheit.
5. Unterstützung bei der Entwicklung von Schadsoftware
Künstliche Intelligenz kann auch technisch anspruchsvollere Aktivitäten von Cyberkriminellen unterstützen.
KI-Modelle können Programmcode analysieren, Fehler identifizieren und bei der Softwareentwicklung helfen. Diese Fähigkeiten sind für Entwickler äußerst nützlich, können jedoch auch missbraucht werden.
Im Zusammenhang mit Cyberkriminalität kann KI beispielsweise zur Unterstützung bei der Analyse von Schwachstellen, bei der Veränderung schädlichen Codes oder bei der Automatisierung einzelner Angriffsschritte verwendet werden.
Das bedeutet allerdings nicht, dass jedes KI-Tool eigenständig komplexe Cyberangriffe durchführen kann. Der erfolgreiche Einsatz solcher Methoden erfordert häufig weiterhin spezialisiertes Fachwissen und Erfahrung.
Für Unternehmen werden daher regelmäßige Softwareupdates, ein strukturiertes Schwachstellenmanagement und die Überwachung verdächtiger Aktivitäten immer wichtiger.
6. Gefälschte Profile und Betrug in sozialen Netzwerken
Generative künstliche Intelligenz ermöglicht die Erstellung realistischer Profilbilder, beruflicher Beschreibungen und individueller Nachrichten.
Cyberkriminelle können diese Möglichkeiten nutzen, um gefälschte Onlineidentitäten aufzubauen.
Dazu gehören beispielsweise erfundene Profile von Personalvermittlern, Finanzexperten oder Unternehmensvertretern, die das Vertrauen potenzieller Opfer gewinnen sollen.
Ein Betrüger kann über einen längeren Zeitraum Gespräche führen, eine Beziehung aufbauen und anschließend versuchen, persönliche Daten zu erhalten, die Installation einer verdächtigen Anwendung zu veranlassen oder eine Zahlung zu erschleichen.
Die größte Gefahr liegt hier nicht in der Technologie zur Inhaltserstellung selbst, sondern in ihrer Verwendung zur gezielten Manipulation menschlichen Vertrauens.
7. Gefälschte KI-Tools und betrügerische Websites
Die zunehmende Popularität künstlicher Intelligenz hat Cyberkriminellen weitere Möglichkeiten eröffnet.
Betrüger erstellen beispielsweise Websites, die den offiziellen Angeboten bekannter KI-Dienste ähneln. Dort versprechen sie kostenlosen Zugang zu neuen Modellen oder exklusiven Funktionen.
Tatsächlich können solche Websites dazu dienen, Zugangsdaten zu stehlen, persönliche Informationen abzugreifen oder Schadsoftware zu verbreiten.
Die Agentur der Europäischen Union für Cybersicherheit (ENISA) hat bereits auf Fälle hingewiesen, in denen die Popularität generativer KI-Tools als Köder für cyberkriminelle Kampagnen eingesetzt wurde.
Vor der Installation einer neuen KI-Anwendung sollten Nutzer deshalb den Anbieter, die offizielle Website und die angeforderten Berechtigungen sorgfältig überprüfen.
Wie kann man sich vor KI-gestützten Cyberangriffen schützen?
Auch wenn künstliche Intelligenz die Methoden von Cyberkriminellen verändert, bleiben grundlegende Sicherheitsmaßnahmen weiterhin entscheidend.
1. Ungewöhnliche Anfragen überprüfen
Wenn Sie eine dringende Aufforderung erhalten, Geld zu überweisen, ein Passwort preiszugeben oder sensible Informationen weiterzugeben, bestätigen Sie die Anfrage über einen unabhängigen, bereits bekannten Kommunikationskanal.
2. Multi-Faktor-Authentifizierung (MFA) verwenden
Eine zusätzliche Sicherheitsstufe kann das Risiko einer Kontoübernahme reduzieren, selbst wenn ein Passwort in falsche Hände gerät.
3. Vorsicht bei Links und Anhängen
Öffnen Sie keine verdächtigen Dateien und überprüfen Sie Website-Adressen sorgfältig, insbesondere wenn eine Nachricht Zeitdruck erzeugt.
4. Software regelmäßig aktualisieren
Sicherheitsupdates helfen dabei, bekannte Schwachstellen zu schließen, die von Angreifern ausgenutzt werden könnten.
5. Öffentlich zugängliche Informationen begrenzen
Überlegen Sie, welche Details über Ihre Arbeit, Ihre Verantwortlichkeiten und Ihre Organisation Sie im Internet veröffentlichen.
6. Zusätzliche Kontrollen bei Finanztransaktionen einführen
Unternehmen sollten ungewöhnliche Zahlungen, Änderungen von Bankverbindungen und Anfragen nach vertraulichen Informationen über unabhängige Kommunikationswege bestätigen lassen.
7. Sicherheitsbewusstsein kontinuierlich stärken
Regelmäßige Schulungen zu Phishing, Deepfakes und Social Engineering können Mitarbeitern helfen, verdächtige Situationen früher zu erkennen.
Verdächtige Cybervorfälle können in Deutschland beispielsweise beim Bundesamt für Sicherheit in der Informationstechnik (BSI) gemeldet werden. Informationen und Empfehlungen stehen auf der offiziellen Website www.bsi.bund.de zur Verfügung.
Kann künstliche Intelligenz auch vor Cyberangriffen schützen?
Ja. KI wird nicht nur von Cyberkriminellen eingesetzt, sondern auch von Fachleuten, die für die Sicherheit von IT-Systemen verantwortlich sind.
Moderne Sicherheitslösungen können maschinelles Lernen beispielsweise für folgende Aufgaben nutzen:
Erkennung ungewöhnlicher Benutzeraktivitäten.
Analyse verdächtigen Netzwerkverkehrs.
Identifizierung potenziell schädlicher Dateien.
Unterstützung bei der Analyse von Sicherheitsvorfällen.
Priorisierung von Sicherheitswarnungen und möglichen Bedrohungen.
Solche Mechanismen ermöglichen es Sicherheitsteams, große Datenmengen effizienter zu analysieren und auf bestimmte Vorfälle schneller zu reagieren.
Sie ersetzen jedoch weder geeignete Sicherheitsverfahren noch technische Schutzmaßnahmen oder das Fachwissen erfahrener Spezialisten.
Die Zukunft der Cybersicherheit im Zeitalter künstlicher Intelligenz
In den kommenden Jahren wird künstliche Intelligenz sowohl für Cyberkriminelle als auch für Cybersicherheitsexperten eine immer größere Rolle spielen.
Der Bericht ENISA Threat Landscape 2026 beschreibt die zunehmende Nutzung von KI zur Unterstützung schädlicher Aktivitäten sowie neue Risiken, die durch die Integration von KI-Systemen in Unternehmensumgebungen entstehen.
Es ist daher zu erwarten, dass sich sowohl Methoden zur Erkennung von Bedrohungen als auch Techniken zur Manipulation von Nutzern weiterentwickeln werden.
Besonders wichtig wird die Fähigkeit, Informationen kritisch zu hinterfragen und Situationen zu erkennen, in denen Angreifer Vertrauen, Zeitdruck oder vermeintliche Autorität ausnutzen.
Fazit
Künstliche Intelligenz hat die Cyberkriminalität nicht erfunden, bietet Angreifern jedoch neue Möglichkeiten, bereits bekannte Methoden effektiver einzusetzen.
Phishing, Stimmenklonen, Deepfakes, gefälschte Profile und Betrugsversuche rund um beliebte KI-Anwendungen zeigen, dass moderne Cyberbedrohungen weit über klassische Computerviren hinausgehen.
Die wichtigste Erkenntnis lautet: Nicht jede professionell formulierte Nachricht, vertraut klingende Stimme oder realistische Videoaufnahme ist tatsächlich authentisch.
In einer Welt zunehmend leistungsfähiger künstlicher Intelligenz bleiben die sorgfältige Überprüfung von Informationen, geeignete Sicherheitsmaßnahmen und ein ausgeprägtes Bewusstsein für digitale Bedrohungen die Grundlage wirksamer Cybersicherheit.
Quellen und weiterführende Informationen